

O amplă operațiune internațională împotriva criminalității cibernetice, coordonată de Europol, a dus la neutralizarea a sute de servere și domenii utilizate de infractori pentru furtul datelor personale și lansarea atacurilor informatice. Printre descoperirile făcute de anchetatori se numără peste șase milioane de date de autentificare furate, inclusiv nume de utilizator și parole. Șapte servere implicate în activitățile ilegale au fost identificate pe teritoriul Republicii Moldova.
Operațiunea, denumită „ENDGAME”, a reunit autorități de aplicare a legii din mai multe state și peste 30 de parteneri din sectorul public și privat, cu sprijinul Centrului European de Combatere a Criminalității Informatice din cadrul Europol.
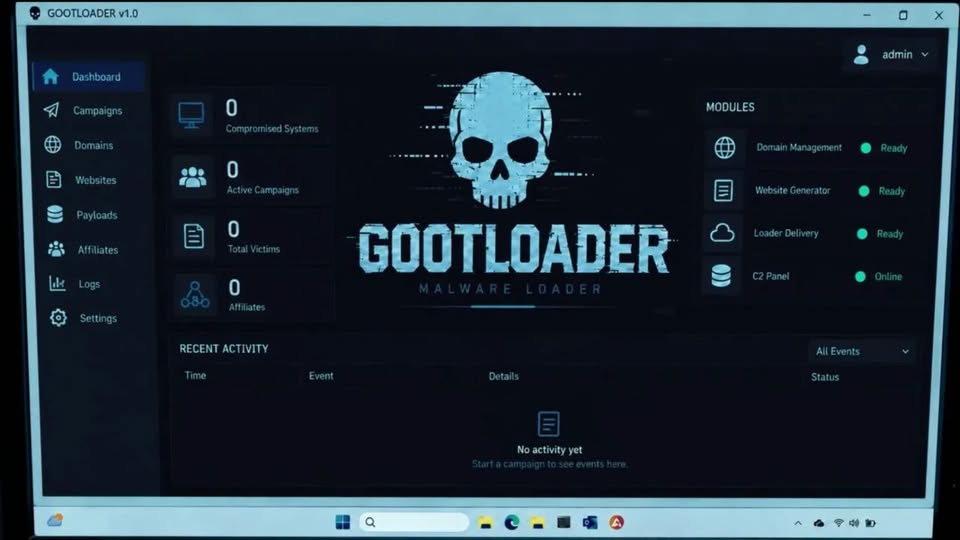
Potrivit Inspectoratului Național de Investigații (INI), acțiunile au vizat infrastructura utilizată de trei rețele de programe malițioase: Gootloader, CastleRAT și StealC. Acestea permiteau infractorilor să pătrundă în sistemele informatice, să controleze dispozitive de la distanță și să fure informații confidențiale.
În total, autoritățile anunță sechestrarea și neutralizarea a 235 de servere și 257 de domenii asociate activităților infracționale.
Republica Moldova a participat la operațiune prin intermediul Centrului pentru combaterea crimelor cibernetice al INI. În urma investigațiilor, ofițerii au identificat șapte servere aflate pe teritoriul țării, care găzduiau componente ale infrastructurii folosite de infractorii cibernetici.
Accesul la conținutul acestora a fost blocat, iar datele informatice au fost conservate pentru a putea fi utilizate ca probe în cadrul investigațiilor.
Una dintre principalele ținte ale operațiunii a fost Gootloader, un program malițios distribuit inclusiv prin documente juridice false, plasate pe site-uri compromise. Prin intermediul acestuia, atacatorii puteau infecta dispozitivele victimelor și instala ulterior alte programe periculoase, inclusiv unele folosite pentru blocarea datelor și solicitarea unor sume de bani.
În cazul acestei rețele, autoritățile au neutralizat 14 servere și 218 domenii, iar 681 de site-uri infectate au fost remediate.
O altă rețea vizată, CastleRAT, permitea infractorilor să controleze de la distanță calculatoarele compromise și să acceseze informații fără acordul proprietarilor. În cadrul operațiunii au fost sechestrate 120 de servere și 39 de domenii asociate acesteia.
Anchetatorii au intervenit și împotriva StealC, un program specializat în furtul parolelor, datelor de autentificare și altor informații sensibile. În acest caz, au fost neutralizate 102 servere.
Una dintre cele mai importante descoperiri o reprezintă identificarea a peste șase milioane de date de autentificare sustrase de la victime. Informațiile au fost găsite în infrastructura informatică sechestrată.
Potrivit autorităților, datele privind conturile compromise prin intermediul CastleRAT urmează să fie integrate în mai multe platforme internaționale de verificare și alertare, inclusiv Have I Been Pwned. Astfel, utilizatorii vor putea verifica dacă adresele lor de e-mail sau alte date de autentificare au fost implicate în breșe de securitate cunoscute.
Investigațiile continuă la nivel internațional pentru identificarea persoanelor implicate în administrarea și utilizarea infrastructurii infracționale.